

MCP इंटीग्रेशन सुरक्षा
MCP इंटीग्रेशन सुरक्षा
अपने ElevenLabs कन्वर्सेशनल एजेंट्स के साथ थर्ड-पार्टी Model Context Protocol सर्वर को सुरक्षित रूप से इंटीग्रेट करने के सुझाव।
अपने ElevenLabs कन्वर्सेशनल एजेंट्स के साथ इंटीग्रेट किए जाने वाले किसी भी थर्ड-पार्टी MCP सर्वर की सुरक्षा, अनुपालन और व्यवहार के लिए आप ज़िम्मेदार हैं। ElevenLabs इंटीग्रेशन के लिए प्लेटफ़ॉर्म देता है, लेकिन बाहरी MCP सर्वर का प्रबंधन, समर्थन या सुरक्षा नहीं करता।
परिचय
Model Context Protocol (MCP) के ज़रिए बाहरी सर्वर इंटीग्रेट करने से आपके ElevenLabs कन्वर्सेशनल एजेंट्स की क्षमताएं काफी बढ़ सकती हैं। हालांकि, इसका मतलब ElevenLabs के सीधे नियंत्रण से बाहर के सिस्टम से कनेक्ट करना भी है, जिससे सुरक्षा से जुड़ी अहम बातें सामने आती हैं। यूज़र के रूप में, आपके द्वारा इंटीग्रेट किए जाने वाले किसी भी थर्ड-पार्टी MCP सर्वर की सुरक्षा और विश्वसनीयता के लिए आप ज़िम्मेदार हैं।
इस गाइड में ElevenLabs में MCP सर्वर इंटीग्रेशन इस्तेमाल करते समय ध्यान रखने योग्य मुख्य सुरक्षा उपाय बताए गए हैं।
टूल अप्रूवल नियंत्रण
ElevenLabs टूल अप्रूवल मोड के ज़रिए बिल्ट-इन सुरक्षा नियंत्रण देता है, जो MCP टूल इस्तेमाल से जुड़े सुरक्षा जोखिमों को मैनेज करने में मदद करते हैं। ये नियंत्रण आपकी खास ज़रूरतों के अनुसार कार्यक्षमता और सुरक्षा में संतुलन बनाने देते हैं।
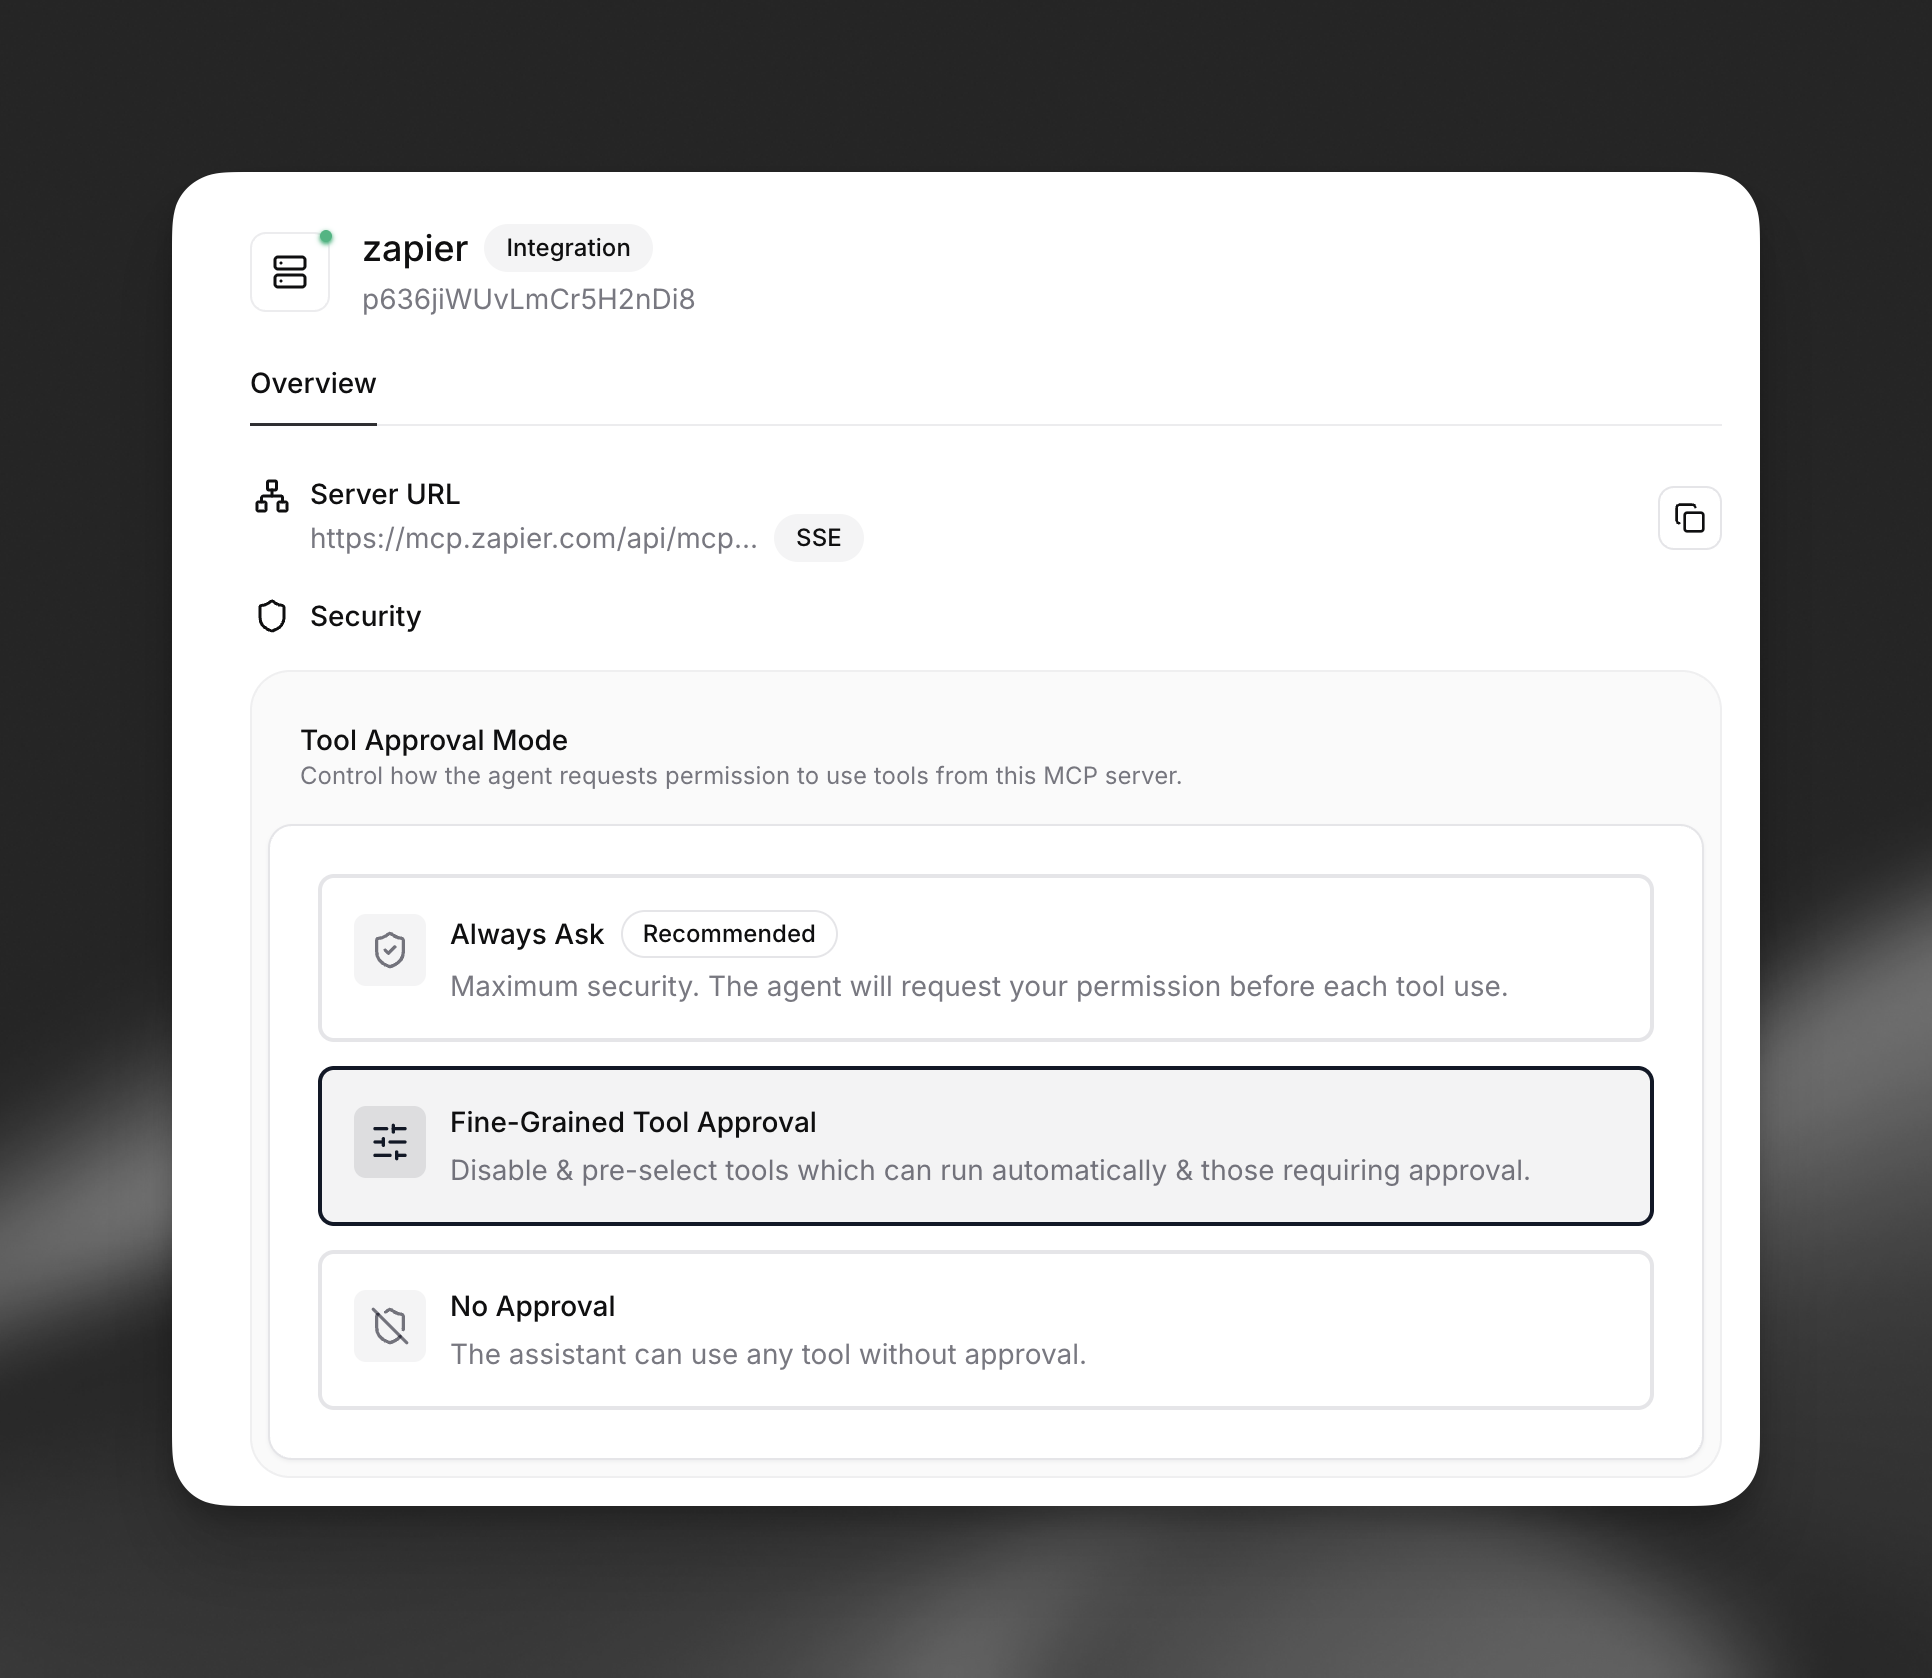
अप्रूवल मोड विकल्प
- हमेशा पूछें (सुझाया गया): हर टूल एक्ज़ीक्यूशन के लिए स्पष्ट अप्रूवल लेकर अधिकतम सुरक्षा देता है। यह मोड सुनिश्चित करता है कि सभी MCP टूल इस्तेमाल पर आपका पूरा नियंत्रण बना रहे।
- सूक्ष्म टूल अप्रूवल: हर टूल के लिए अलग से अप्रूवल की ज़रूरत कॉन्फ़िगर करने देता है। इससे विश्वसनीय टूल अपने-आप चल सकते हैं, जबकि संवेदनशील कार्रवाइयों के लिए अप्रूवल ज़रूरी होता है।
- कोई अप्रूवल नहीं: अप्रूवल प्रॉम्प्ट के बिना टूल का असीमित इस्तेमाल करने देता है। इस मोड का इस्तेमाल केवल पूरी तरह जांचे गए और अत्यधिक विश्वसनीय MCP सर्वर के साथ करें।
सूक्ष्म सुरक्षा नियंत्रण
सूक्ष्म टूल अप्रूवल मोड सबसे लचीला सुरक्षा कॉन्फ़िगरेशन देता है, जिससे आप हर टूल को उसके जोखिम प्रोफ़ाइल के आधार पर वर्गीकृत कर सकते हैं:
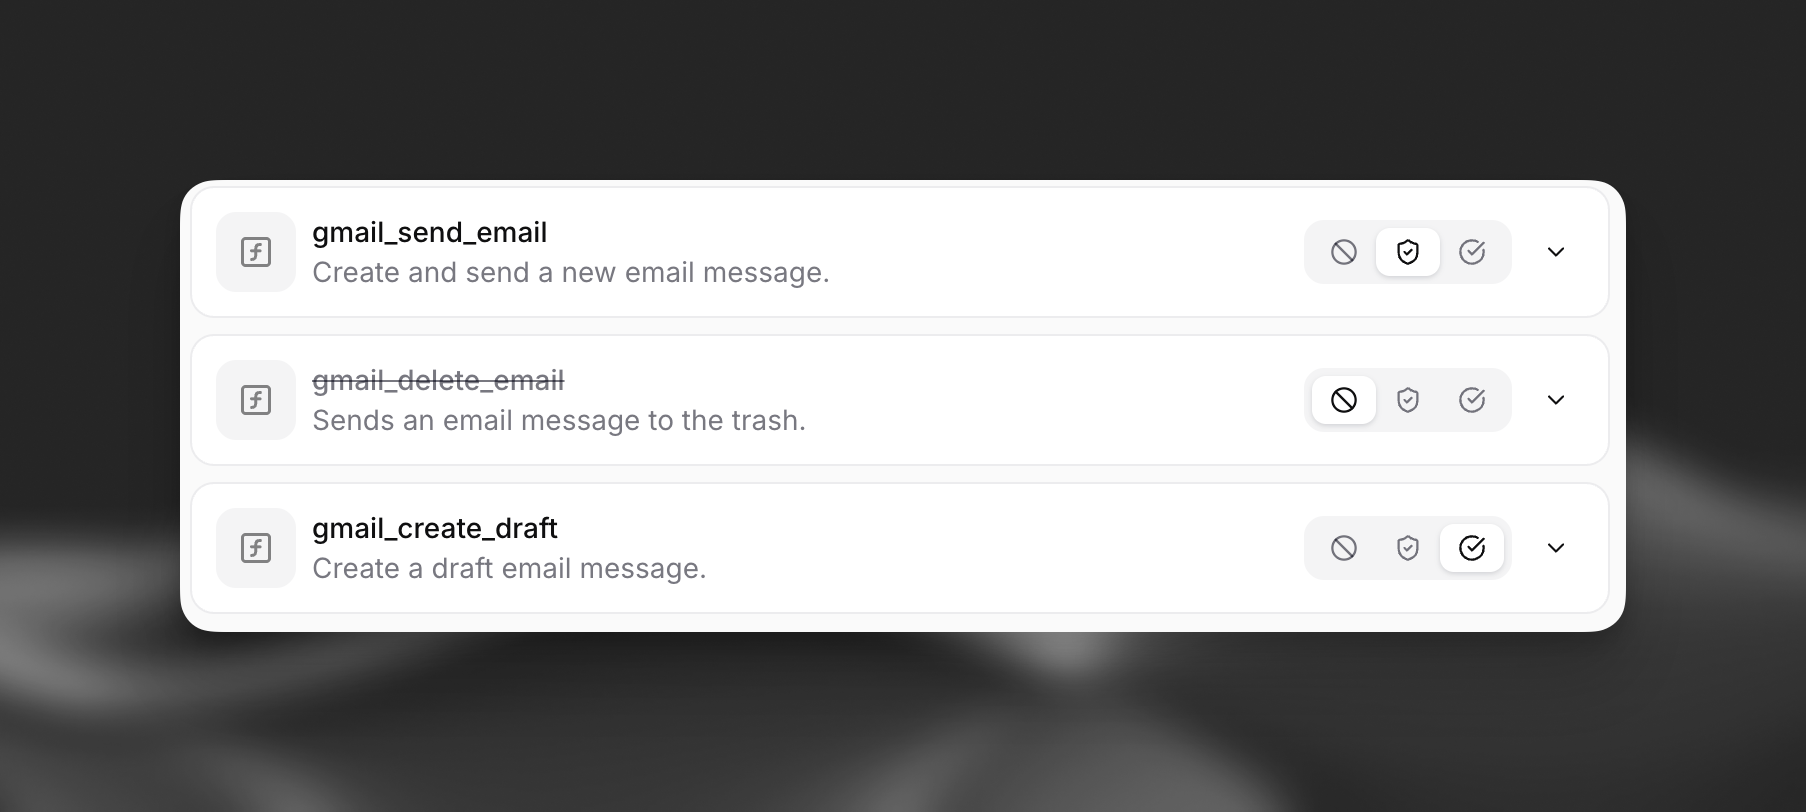
- ऑटो-अप्रूव्ड टूल: कम जोखिम वाली, केवल पढ़ने की कार्रवाइयों या उन टूल के लिए उपयुक्त जिन पर आपको पूरा भरोसा है
- अप्रूवल-ज़रूरी टूल: ऐसे टूल के लिए जो डेटा बदलते हैं, संवेदनशील जानकारी एक्सेस करते हैं या संभावित रूप से जोखिम भरी कार्रवाइयां करते हैं
- डिसेबल्ड टूल: उन टूल को पूरी तरह ब्लॉक करें जो ज़रूरी नहीं हैं या सुरक्षा जोखिम पैदा करते हैं
अप्रूवल नियंत्रण लागू होने पर भी, इंटीग्रेशन से पहले MCP सर्वर की विश्वसनीयता को ध्यान से जांचें और समझें कि हर टूल क्या एक्सेस या बदल सकता है।
सुरक्षा सुझाव
1. अपने MCP सर्वर की जांच करें
- विश्वसनीय स्रोत: केवल उन स्रोतों के MCP सर्वर इंटीग्रेट करें जिन पर आप भरोसा करते हैं और जिन्हें आपने सत्यापित किया है। समझें कि सर्वर कौन चलाता है और उसकी सुरक्षा स्थिति क्या है।
- क्षमताएं समझें: इंटीग्रेट करने से पहले, MCP सर्वर द्वारा उपलब्ध कराए गए टूल और डेटा रिसोर्स की अच्छी तरह समीक्षा करें। जानें कि इसके टूल कौन-सी कार्रवाइयां कर सकते हैं (जैसे, फ़ाइल एक्सेस करना, बाहरी API कॉल करना या डेटा बदलना)। MCP के
destructiveHintऔरreadOnlyHintएनोटेशन संकेत दे सकते हैं, लेकिन सुरक्षा निर्णयों के लिए केवल इन्हीं पर निर्भर नहीं रहना चाहिए। - सर्वर सुरक्षा की समीक्षा करें: संभव हो तो MCP सर्वर प्रोवाइडर के सुरक्षा उपायों की समीक्षा करें। आपके विकसित किए गए MCP सर्वर के लिए, सामान्य सर्वर सुरक्षा की सर्वोत्तम प्रक्रियाओं और MCP-विशिष्ट सुरक्षा दिशानिर्देशों का पालन करना सुनिश्चित करें।
2. डेटा शेयरिंग और प्राइवेसी
- डेटा फ्लो: ध्यान रखें कि जब आपका एजेंट इंटीग्रेट किए गए MCP सर्वर का इस्तेमाल करता है, तो बातचीत का डेटा (जिसमें यूज़र इनपुट शामिल हो सकता है) उस बाहरी सर्वर को भेजा जाएगा।
- संवेदनशील जानकारी: एजेंट्स को व्यक्तिगत पहचान योग्य जानकारी (PII) या अन्य संवेदनशील डेटा MCP सर्वर पर भेजने की अनुमति देते समय सावधानी बरतें। सुनिश्चित करें कि सर्वर ऐसे डेटा को सुरक्षित रूप से और लागू प्राइवेसी नियमों के अनुपालन में संभालता है।
- उद्देश्य सीमा: अपने एजेंट्स और प्रॉम्प्ट को इस तरह कॉन्फ़िगर करें कि वे काम पूरा करने के लिए MCP सर्वर टूल के साथ केवल ज़रूरी जानकारी ही शेयर करें।
3. क्रेडेंशियल और कनेक्शन सुरक्षा
- सुरक्षित स्टोरेज: अगर किसी MCP सर्वर को ऑथेंटिकेशन के लिए API कुंजी या अन्य सीक्रेट चाहिए, तो इन क्रेडेंशियल्स को सुरक्षित रूप से स्टोर करने के लिए ElevenLabs प्लेटफ़ॉर्म में उपलब्ध सीक्रेट मैनेजमेंट सुविधाओं का इस्तेमाल करें। सीक्रेट को हार्डकोड न करें।
- HTTPS: डेटा ट्रांज़िट के दौरान एन्क्रिप्ट करने के लिए सुनिश्चित करें कि MCP सर्वर से कनेक्शन HTTPS पर किए जाएं।
- नेटवर्क एक्सेस: अगर MCP सर्वर प्राइवेट नेटवर्क पर है, तो उचित फ़ायरवॉल नियम और नेटवर्क ACLs लागू होना सुनिश्चित करें।
IP अलाउलिस्टिंग
अतिरिक्त सुरक्षा के लिए, आप ElevenLabs के स्टैटिक इग्रेस IPs को अपनी अलाउलिस्ट में जोड़ सकते हैं। IP पतों की पूरी सूची के लिए IP अलाउलिस्टिंग देखें।
4. कोड एक्ज़ीक्यूशन के जोखिम समझें
- रिमोट एक्ज़ीक्यूशन: MCP सर्वर से उपलब्ध टूल उस सर्वर पर कोड एक्ज़ीक्यूट करते हैं। यही उनकी कार्यक्षमता का आधार है, लेकिन यह सुरक्षा के लिहाज़ से अहम है। दुर्भावनापूर्ण या कमज़ोर सुरक्षा वाले टूल जोखिम पैदा कर सकते हैं।
- इनपुट वैलिडेशन: हालांकि MCP सर्वर अपने टूल के इनपुट वैलिडेट करने के लिए ज़िम्मेदार है, फिर भी उस डेटा पर ध्यान दें जो आपका एजेंट भेज सकता है। LLM को टूल का उनके तय उद्देश्य के अनुसार इस्तेमाल करने के लिए निर्देशित किया जाना चाहिए।
5. गार्डरेल्स जोड़ें
- प्रॉम्प्ट इंजेक्शन: अविश्वसनीय बाहरी MCP सर्वर से कनेक्ट करने पर प्रॉम्प्ट इंजेक्शन हमलों का जोखिम होता है। दुर्भावनापूर्ण हमले के जोखिम को कम करने के लिए अपने सिस्टम प्रॉम्प्ट में पूरी गार्डरेल्स जोड़ें।
- टूल अप्रूवल कॉन्फ़िगरेशन: अपनी सुरक्षा ज़रूरतों के लिए सही अप्रूवल मोड इस्तेमाल करें। नए इंटीग्रेशन के लिए “हमेशा पूछें” से शुरू करें और पूरी जांच व भरोसा स्थापित होने के बाद ही कम प्रतिबंधित मोड पर जाएं।
6. मॉनिटर और समीक्षा करें
- लॉगिंग (सर्वर-साइड): अगर आप MCP सर्वर नियंत्रित करते हैं, तो टूल इनवोकेशन और डेटा एक्सेस की व्यापक लॉगिंग लागू करें।
- नियमित समीक्षा: समय-समय पर अपने इंटीग्रेट किए गए MCP सर्वर की समीक्षा करें। जांचें कि उनकी सुरक्षा स्थिति बदली है या ऐसे नए टूल जोड़े गए हैं जिनका फिर से आकलन करना ज़रूरी है।
- अप्रूवल पैटर्न: असामान्य पैटर्न पहचानने के लिए टूल अप्रूवल अनुरोधों को मॉनिटर करें, जो सुरक्षा समस्याओं या गलत इस्तेमाल का संकेत दे सकते हैं।
अस्वीकरण
MCP सर्वर इंटीग्रेशन सक्षम करके, आप स्वीकार करते हैं कि इसमें ElevenLabs द्वारा नियंत्रित नहीं की जाने वाली थर्ड-पार्टी सेवाओं के साथ डेटा शेयरिंग शामिल हो सकती है। इससे अतिरिक्त सुरक्षा जोखिम हो सकते हैं। आगे बढ़ने से पहले कृपया सुनिश्चित करें कि आप प्रभावों को पूरी तरह समझते हैं, इंटीग्रेट किए जाने वाले किसी भी MCP सर्वर की सुरक्षा की जांच करते हैं और इन सुरक्षा दिशानिर्देशों का पालन करते हैं।
Model Context Protocol की सामान्य जानकारी के लिए आधिकारिक MCP डॉक्यूमेंटेशन और कम्युनिटी रिसोर्स देखें।