

Seguridad de la integración con MCP
Seguridad de la integración con MCP
Eres responsable de la seguridad, el cumplimiento normativo y el comportamiento de cualquier servidor MCP de terceros que integres con tus agentes conversacionales de ElevenLabs. ElevenLabs proporciona la plataforma para la integración, pero no gestiona, respalda ni protege servidores MCP externos.
Resumen
Integrar servidores externos mediante el Protocolo de Contexto de Modelo (MCP) puede mejorar considerablemente tus agentes conversacionales de ElevenLabs. Sin embargo, también supone conectarse a sistemas fuera del control directo de ElevenLabs, lo que implica importantes consideraciones de seguridad. Como usuario, eres responsable de la seguridad y fiabilidad de cualquier servidor MCP de terceros que decidas integrar.
Esta guía describe prácticas de seguridad clave que debes tener en cuenta al usar integraciones de servidores MCP en ElevenLabs.
Controles de aprobación de herramientas
ElevenLabs ofrece controles de seguridad integrados mediante modos de aprobación de herramientas que te ayudan a gestionar los riesgos de seguridad asociados al uso de herramientas MCP. Estos controles te permiten equilibrar funcionalidad y seguridad según tus necesidades específicas.
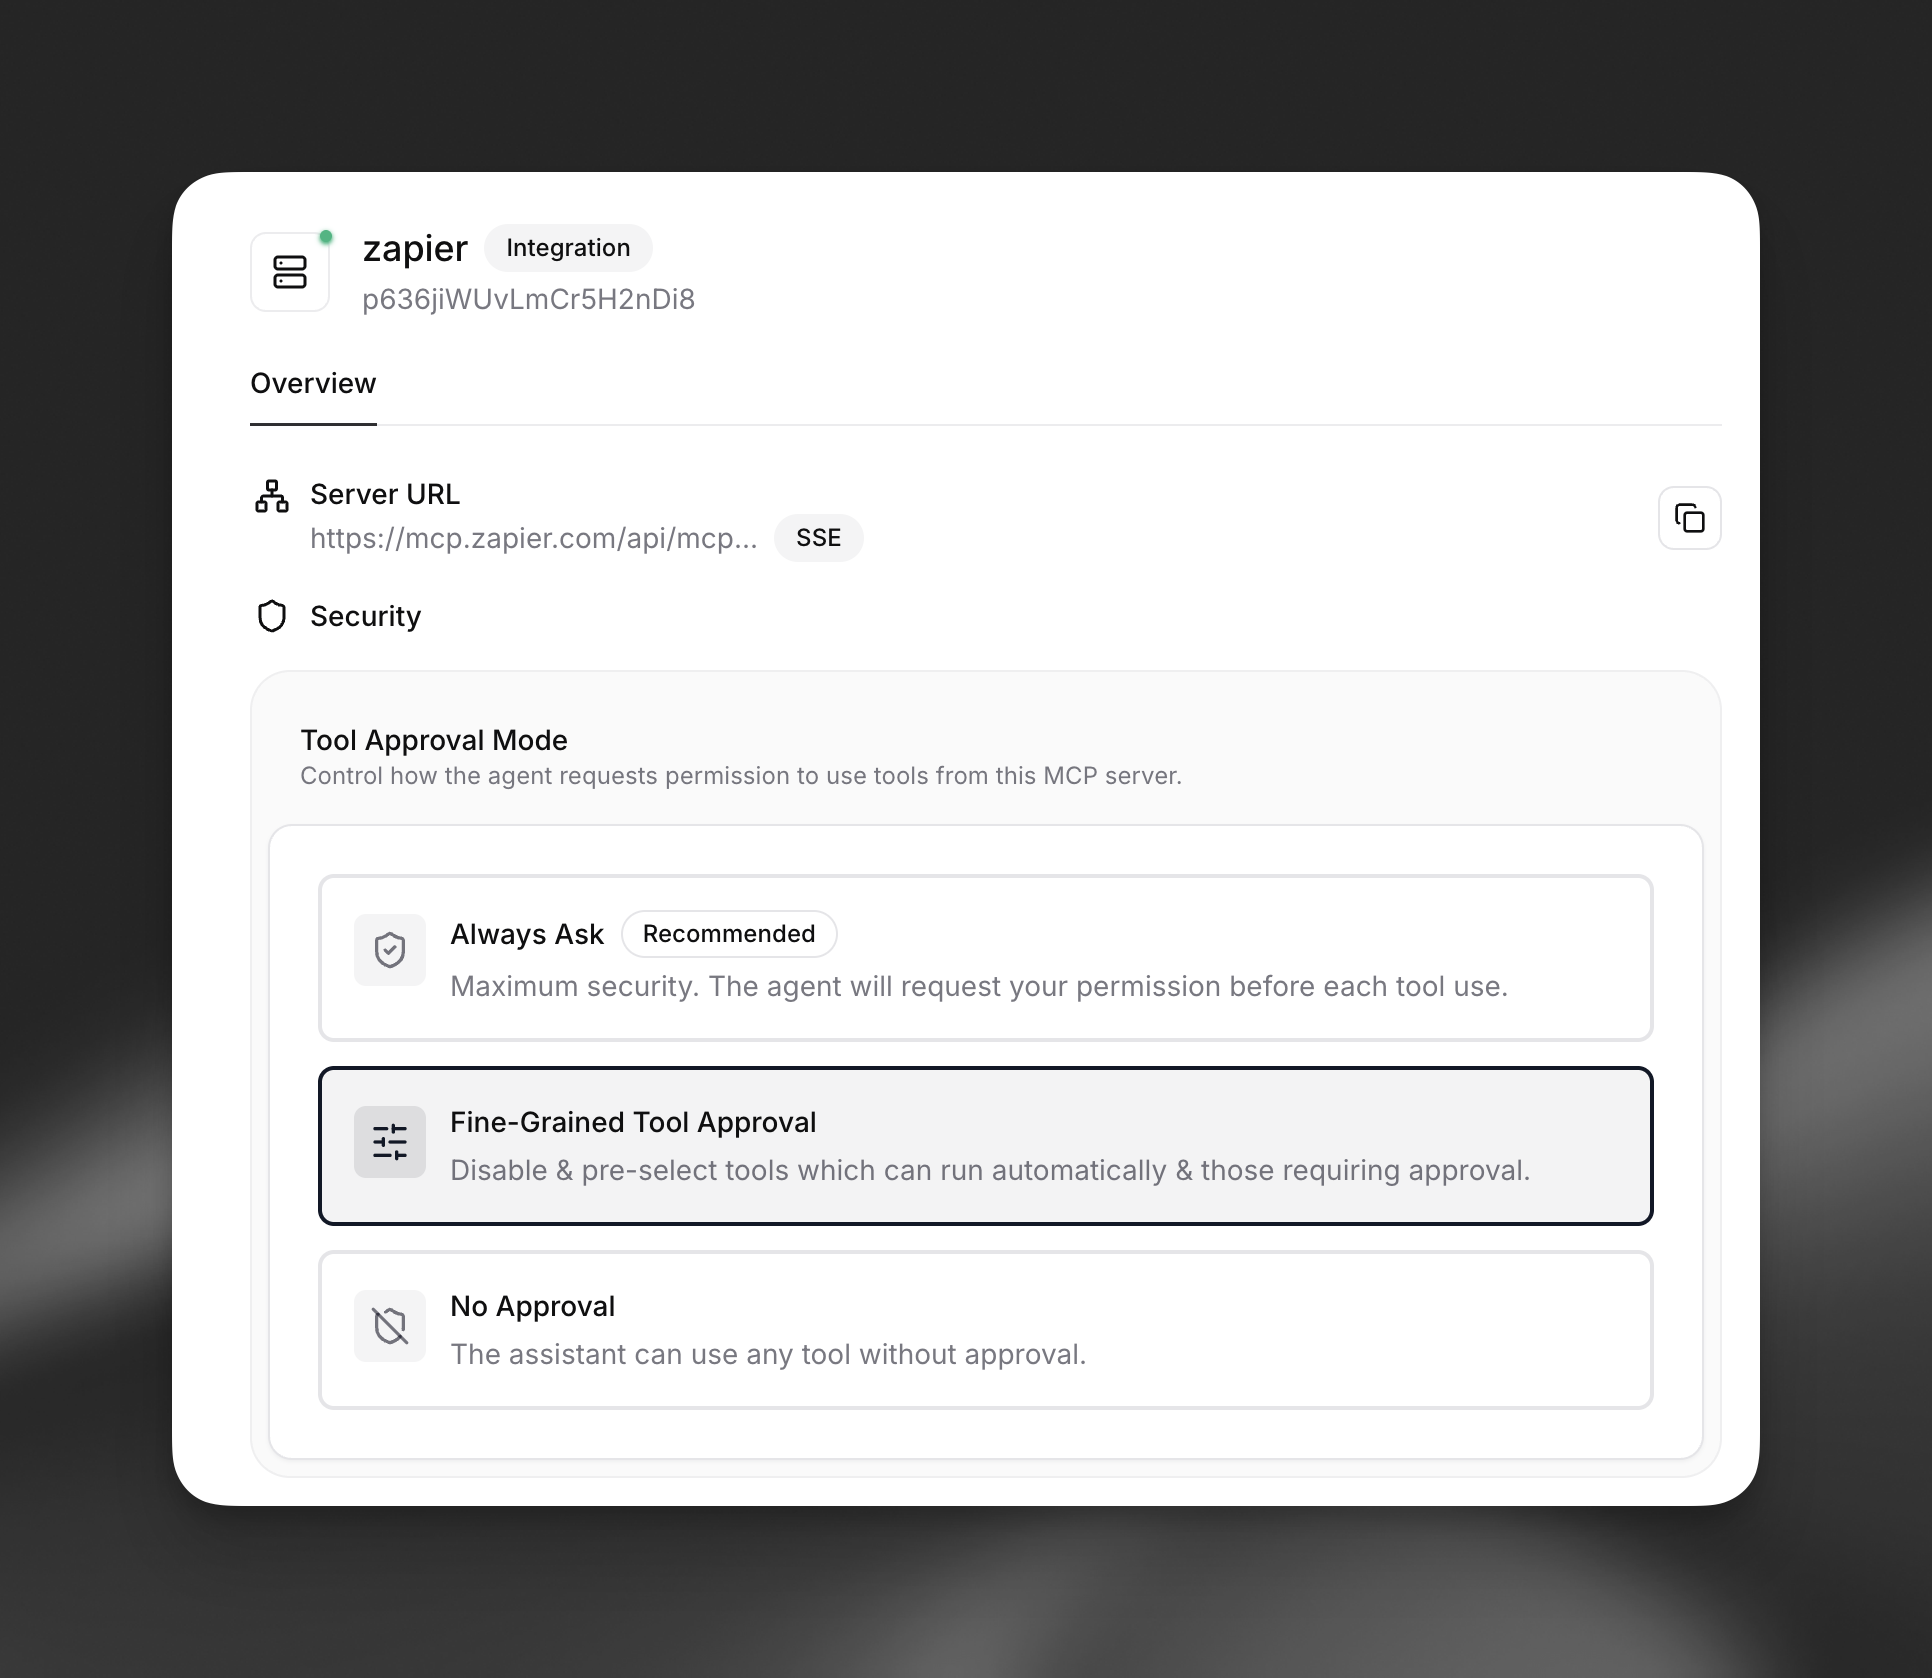
Opciones del modo de aprobación
- Preguntar siempre (recomendado): Ofrece la máxima seguridad al requerir aprobación explícita para cada ejecución de herramienta. Este modo garantiza que mantengas el control total sobre todo el uso de herramientas MCP.
- Aprobación detallada de herramientas: Te permite configurar los requisitos de aprobación para cada herramienta, habilitando la ejecución automática de herramientas de confianza mientras exige aprobación para operaciones sensibles.
- Sin aprobación: Permite el uso sin restricciones de herramientas sin solicitudes de aprobación. Usa este modo solo con servidores MCP exhaustivamente evaluados y de alta confianza.
Controles de seguridad detallados
El modo de aprobación detallada de herramientas ofrece la configuración de seguridad más flexible y te permite clasificar cada herramienta según su perfil de riesgo:
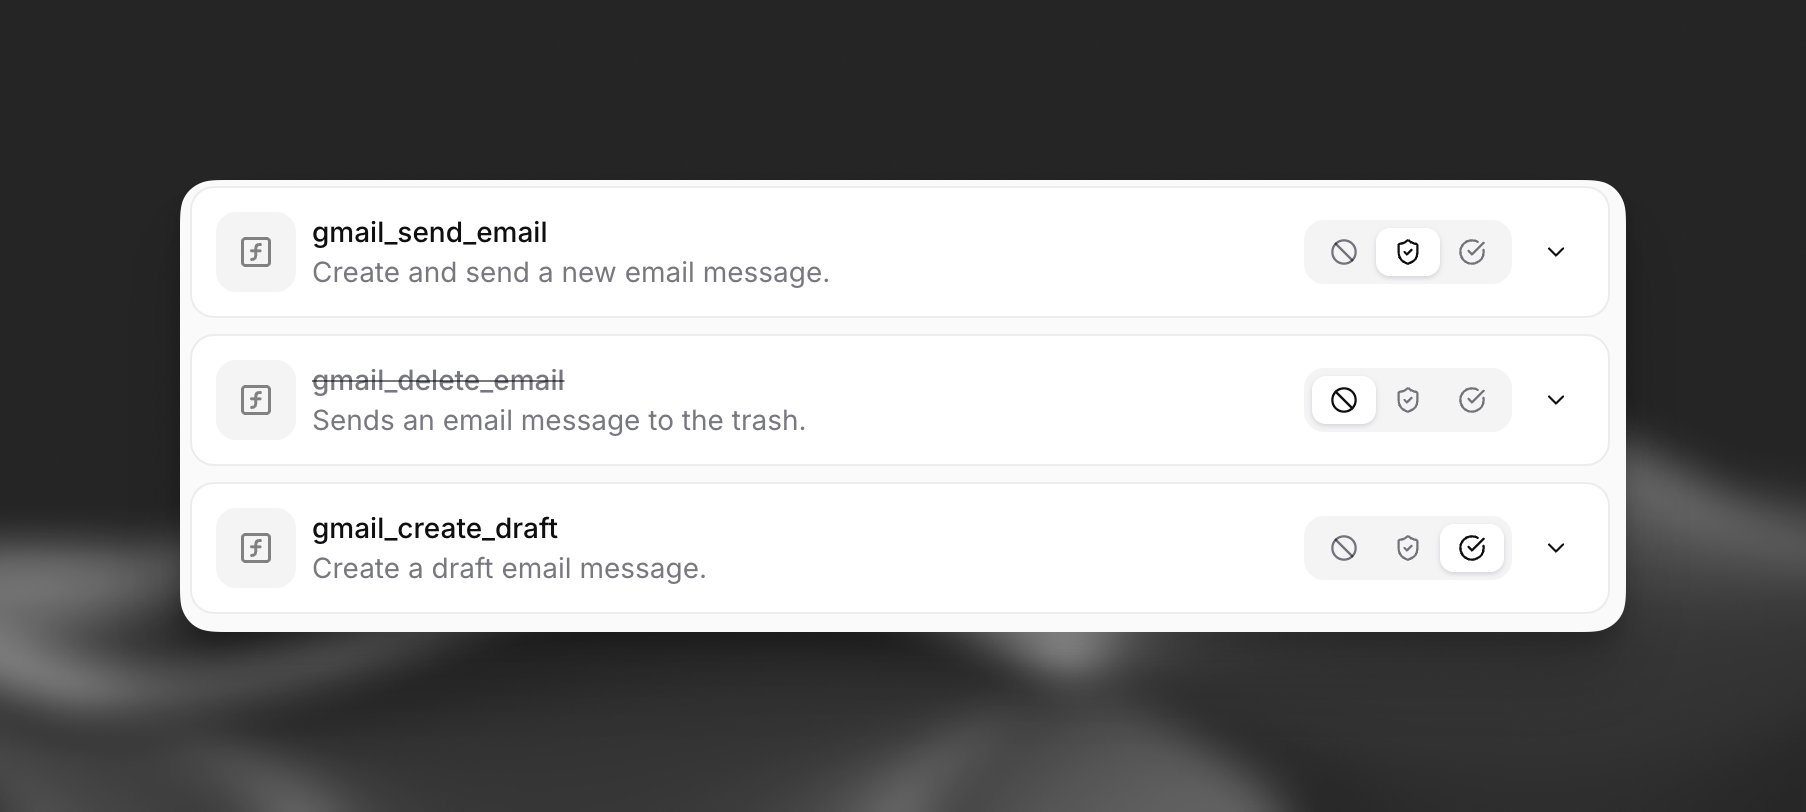
- Herramientas aprobadas automáticamente: Adecuadas para operaciones de bajo riesgo y solo lectura, o para herramientas en las que confías plenamente
- Herramientas que requieren aprobación: Para herramientas que modifican datos, acceden a información sensible o realizan operaciones potencialmente arriesgadas
- Herramientas desactivadas: Bloquea por completo herramientas innecesarias o que presentan riesgos de seguridad
Incluso con controles de aprobación, evalúa cuidadosamente la fiabilidad de los servidores MCP y entiende a qué puede acceder o qué puede modificar cada herramienta antes de integrarla.
Consejos de seguridad
1. Evalúa tus servidores MCP
- Fuentes de confianza: Integra servidores MCP solo de fuentes en las que confíes y que hayas verificado. Averigua quién opera el servidor y cuál es su postura de seguridad.
- Comprende las capacidades: Antes de integrar un servidor MCP, revisa exhaustivamente las herramientas y los recursos de datos que expone. Ten en cuenta qué acciones pueden realizar sus herramientas (por ejemplo, acceder a archivos, llamar a API externas o modificar datos). Las anotaciones
destructiveHintyreadOnlyHintde MCP pueden aportar pistas, pero no debes depender únicamente de ellas para tomar decisiones de seguridad. - Revisa la seguridad del servidor: Si es posible, revisa las prácticas de seguridad del proveedor del servidor MCP. Para los servidores MCP que desarrolles, asegúrate de seguir las prácticas recomendadas generales de seguridad de servidores y las directrices de seguridad específicas de MCP.
2. Intercambio de datos y privacidad
- Flujo de datos: Ten en cuenta que, cuando tu agente utiliza un servidor MCP integrado, los datos de la conversación (que pueden incluir entradas de usuarios) se enviarán a ese servidor externo.
- Información sensible: Actúa con cautela al permitir que los agentes envíen información de identificación personal (PII) u otros datos sensibles a un servidor MCP. Asegúrate de que el servidor gestione esos datos de forma segura y cumpliendo la normativa de privacidad aplicable.
- Limitación de finalidad: Configura tus agentes y prompts para que compartan con las herramientas del servidor MCP únicamente la información necesaria para realizar sus tareas.
3. Seguridad de credenciales y conexiones
- Almacenamiento seguro: Si un servidor MCP requiere claves de API u otros secretos para la autenticación, usa las funciones de gestión de secretos disponibles en la plataforma ElevenLabs para almacenar estas credenciales de forma segura. Evita incluir secretos directamente en el código.
- HTTPS: Asegúrate de que las conexiones a servidores MCP se realicen mediante HTTPS para cifrar los datos en tránsito.
- Acceso de red: Si el servidor MCP está en una red privada, asegúrate de contar con reglas de firewall y ACL de red adecuadas.
Listas de permitidos de IP
Para mayor seguridad, puedes añadir las IP de salida estáticas de ElevenLabs a tu lista de permitidos. Consulta listas de permitidos de IP para ver la lista completa de direcciones IP.
4. Comprende los riesgos de ejecución de código
- Ejecución remota: Las herramientas expuestas por un servidor MCP ejecutan código en ese servidor. Aunque esta es la base de su funcionalidad, representa una consideración de seguridad crítica. Las herramientas maliciosas o mal protegidas podrían suponer un riesgo.
- Validación de entradas: Aunque el servidor MCP es responsable de validar las entradas de sus herramientas, presta atención a los datos que tu agente podría enviar. El LLM debe estar orientado para usar las herramientas según lo previsto.
5. Añade medidas de protección
- Inyecciones de prompts: Conectarse a servidores MCP externos no fiables conlleva el riesgo de ataques de inyección de prompts. Asegúrate de añadir medidas de protección exhaustivas a tu prompt de sistema para reducir el riesgo de exposición a un ataque malicioso.
- Configuración de aprobación de herramientas: Usa el modo de aprobación adecuado para tus requisitos de seguridad. Empieza con “Preguntar siempre” para las nuevas integraciones y pasa a modos menos restrictivos solo después de realizar pruebas exhaustivas y establecer confianza.
6. Supervisa y revisa
- Registros (lado del servidor): Si controlas el servidor MCP, implementa un registro exhaustivo de las invocaciones de herramientas y del acceso a datos.
- Revisión periódica: Revisa periódicamente los servidores MCP que hayas integrado. Comprueba si ha cambiado su postura de seguridad o si se han añadido nuevas herramientas que requieren una nueva evaluación.
- Patrones de aprobación: Supervisa las solicitudes de aprobación de herramientas para identificar patrones inusuales que puedan indicar problemas de seguridad o usos indebidos.
Aviso legal
Al habilitar integraciones de servidores MCP, reconoces que esto puede implicar compartir datos con servicios de terceros que no están controlados por ElevenLabs. Esto podría conllevar riesgos de seguridad adicionales. Asegúrate de comprender plenamente las implicaciones, evaluar la seguridad de cualquier servidor MCP que integres y seguir estas directrices de seguridad antes de continuar.
Para obtener información general sobre el Protocolo de Contexto de Modelo, consulta la documentación oficial de MCP y los recursos de la comunidad.