

Sicherheit von MCP-Integrationen
Sicherheit von MCP-Integrationen
Tipps für die sichere Integration von Model-Context-Protocol-Servern von Drittanbietern mit Ihren ElevenLabs-Konversations-Agents.
Sie sind für die Sicherheit, Compliance und das Verhalten jedes MCP-Servers von Drittanbietern verantwortlich, den Sie in Ihre ElevenLabs-Konversationsagenten integrieren. ElevenLabs stellt die Plattform für die Integration bereit, verwaltet, empfiehlt oder sichert jedoch keine externen MCP-Server.
Überblick
Die Integration externer Server über das Model Context Protocol (MCP) kann Ihre ElevenLabs-Konversationsagenten erheblich erweitern. Sie verbinden sich dadurch jedoch auch mit Systemen außerhalb der direkten Kontrolle von ElevenLabs, was wichtige Sicherheitsaspekte mit sich bringt. Als Nutzer sind Sie für die Sicherheit und Vertrauenswürdigkeit jedes MCP-Servers von Drittanbietern verantwortlich, den Sie integrieren möchten.
Dieser Leitfaden beschreibt wichtige Sicherheitspraktiken für die Nutzung von MCP-Server-Integrationen in ElevenLabs.
Freigabesteuerung für Tools
ElevenLabs bietet integrierte Sicherheitskontrollen über Tool-Freigabemodi, mit denen Sie die Sicherheitsrisiken bei der Nutzung von MCP-Tools verwalten können. Mit diesen Kontrollen können Sie Funktionalität und Sicherheit entsprechend Ihren Anforderungen abwägen.
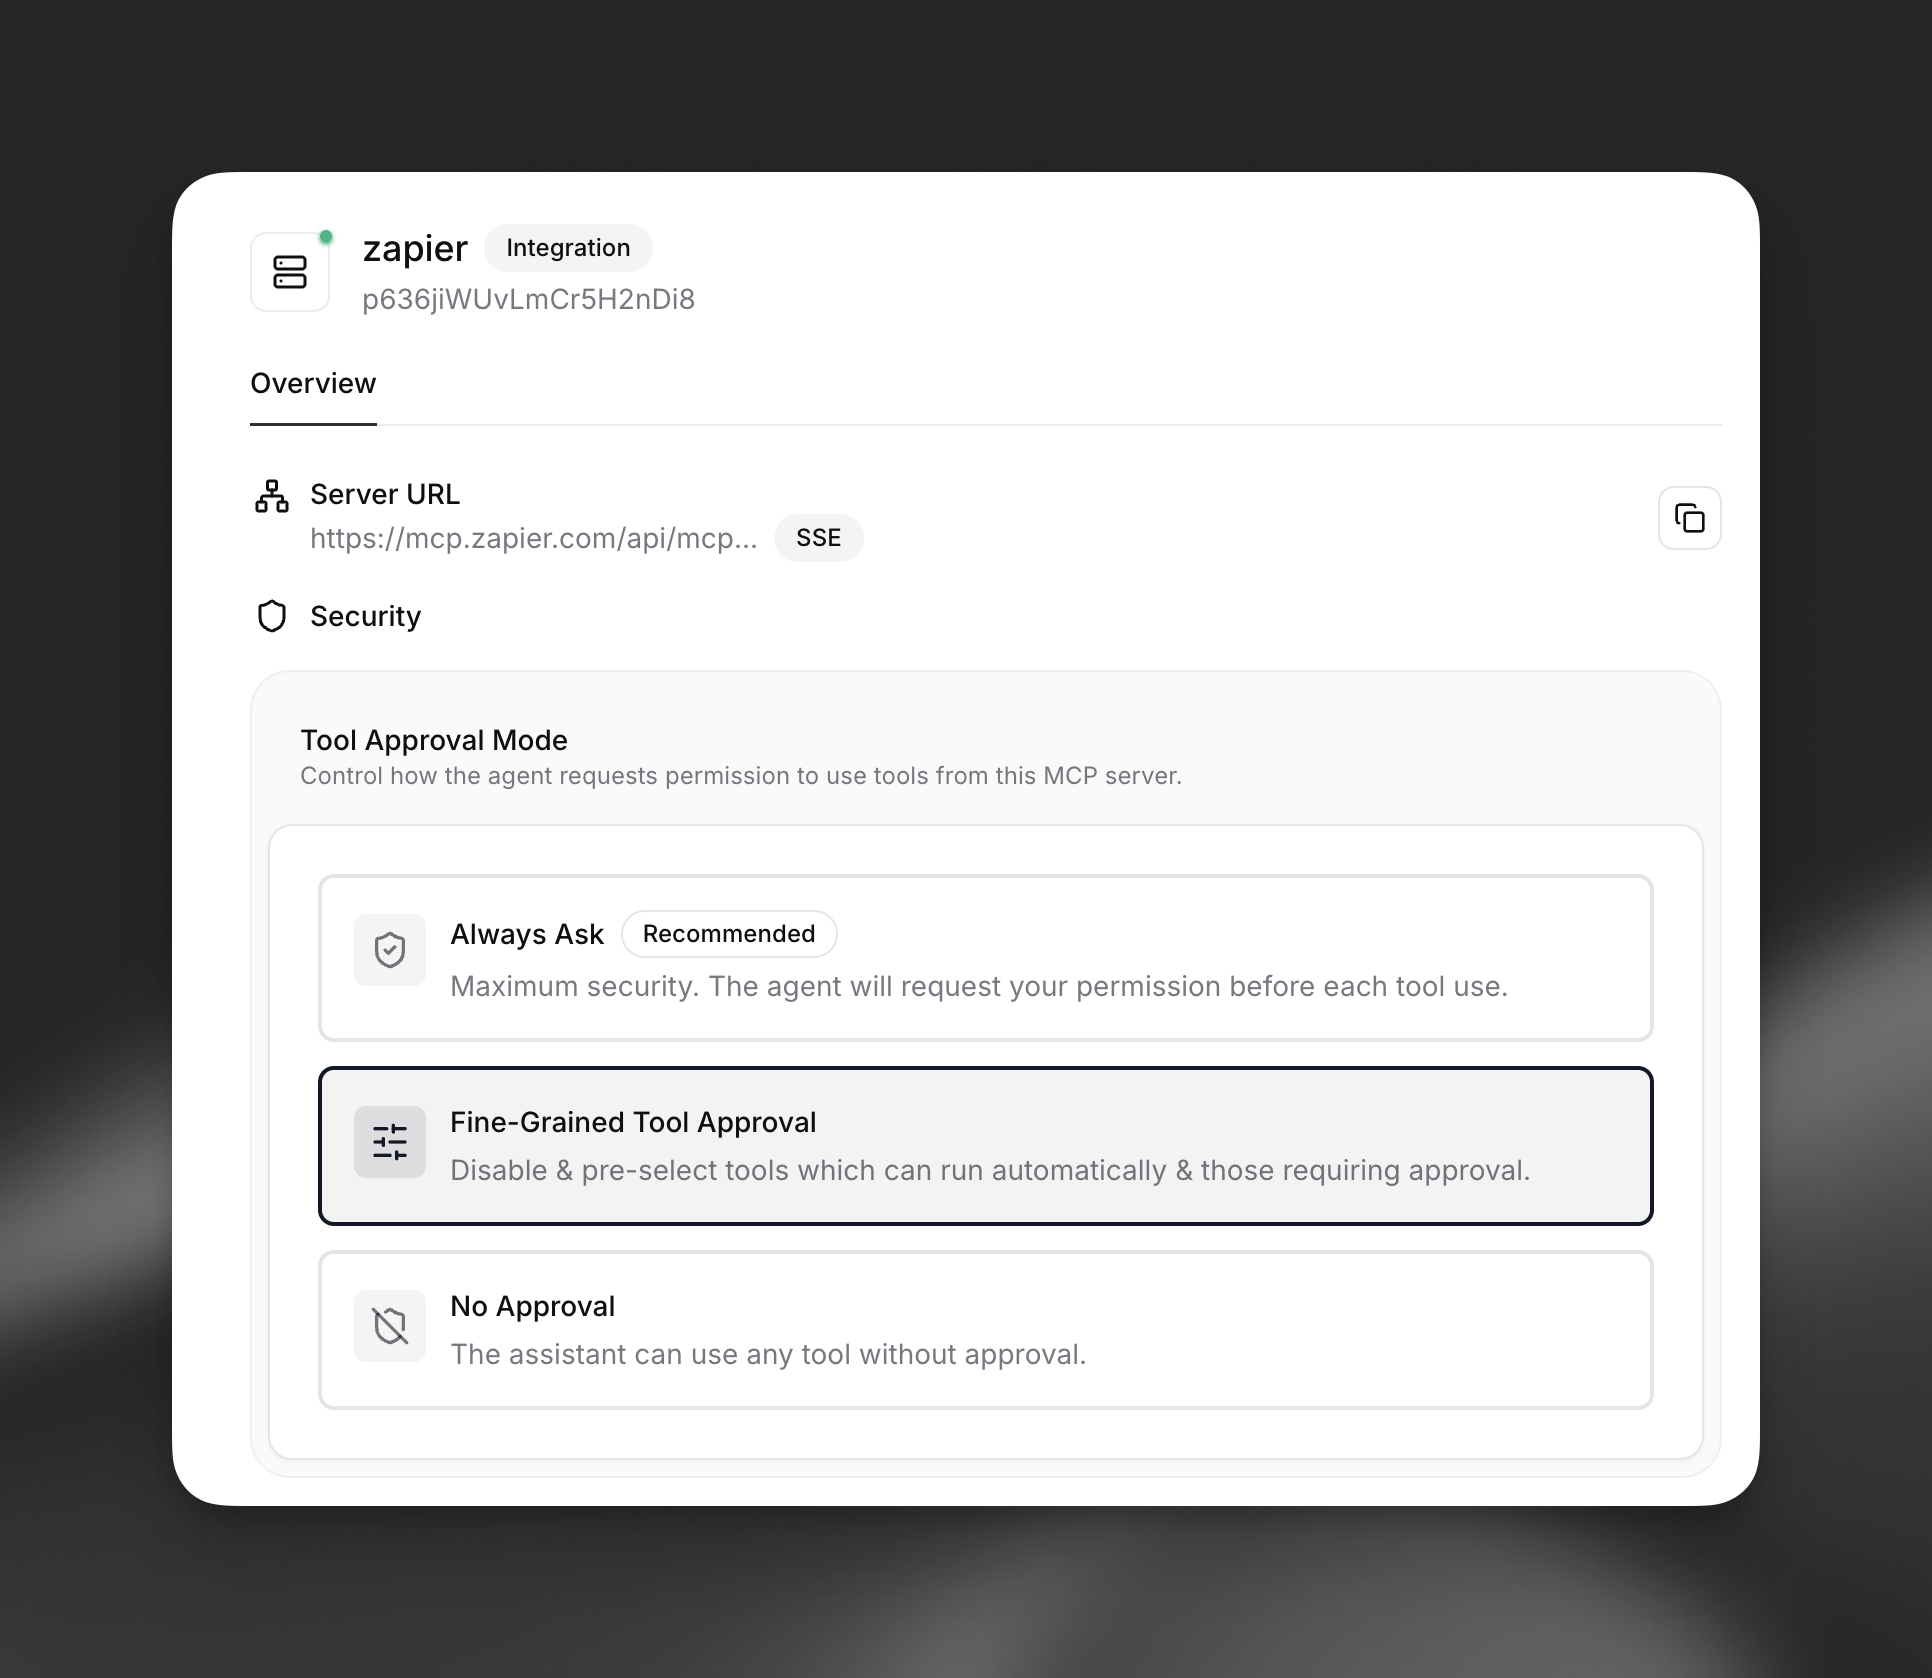
Optionen für Freigabemodi
- Immer fragen (empfohlen): Bietet maximale Sicherheit, da für jede Tool-Ausführung eine explizite Freigabe erforderlich ist. Dieser Modus stellt sicher, dass Sie die volle Kontrolle über die gesamte Nutzung von MCP-Tools behalten.
- Detaillierte Tool-Freigabe: Ermöglicht Ihnen, Freigabeanforderungen für jedes Tool einzeln zu konfigurieren. Vertrauenswürdige Tools können automatisch ausgeführt werden, während für sensible Vorgänge eine Freigabe erforderlich ist.
- Keine Freigabe: Erlaubt die uneingeschränkte Tool-Nutzung ohne Freigabeaufforderungen. Verwenden Sie diesen Modus nur mit gründlich geprüften und äußerst vertrauenswürdigen MCP-Servern.
Detaillierte Sicherheitskontrollen
Der Modus für detaillierte Tool-Freigabe bietet die flexibelste Sicherheitskonfiguration. Sie können jedes Tool anhand seines Risikoprofils klassifizieren:
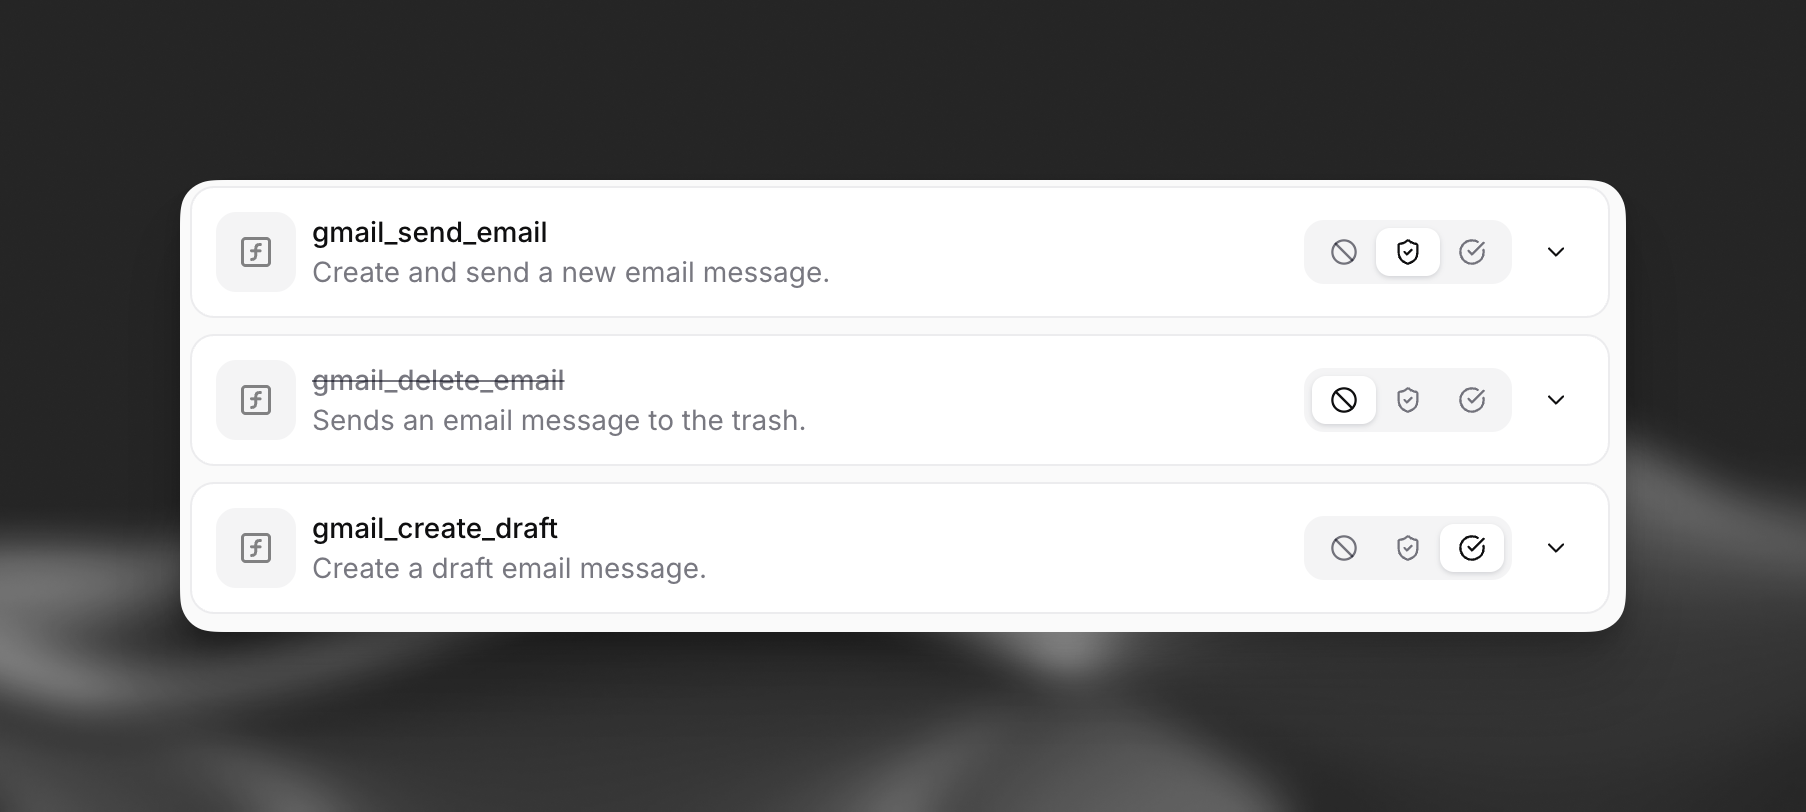
- Automatisch freigegebene Tools: Geeignet für risikoarme, schreibgeschützte Vorgänge oder Tools, denen Sie vollständig vertrauen
- Tools mit Freigabepflicht: Für Tools, die Daten ändern, auf sensible Informationen zugreifen oder potenziell riskante Vorgänge ausführen
- Deaktivierte Tools: Blockieren Tools vollständig, die nicht benötigt werden oder Sicherheitsrisiken darstellen
Bewerten Sie die Vertrauenswürdigkeit von MCP-Servern auch bei aktivierten Freigabekontrollen sorgfältig und verstehen Sie vor der Integration, worauf jedes Tool zugreifen oder was es ändern kann.
Sicherheitstipps
1. Prüfen Sie Ihre MCP-Server
- Vertrauenswürdige Quellen: Integrieren Sie MCP-Server nur aus Quellen, denen Sie vertrauen und die Sie geprüft haben. Machen Sie sich mit den Betreibern des Servers und deren Sicherheitslage vertraut.
- Funktionen verstehen: Prüfen Sie vor der Integration gründlich die Tools und Datenressourcen, die der MCP-Server bereitstellt. Achten Sie darauf, welche Aktionen die Tools ausführen können, etwa auf Dateien zugreifen, externe APIs aufrufen oder Daten ändern. Die MCP-Anmerkungen
destructiveHintundreadOnlyHintkönnen Hinweise liefern, sollten aber nicht die alleinige Grundlage für Sicherheitsentscheidungen sein. - Serversicherheit prüfen: Prüfen Sie nach Möglichkeit die Sicherheitspraktiken des MCP-Server-Anbieters. Stellen Sie bei MCP-Servern, die Sie entwickeln, sicher, dass Sie allgemeine Best Practices für die Serversicherheit und die MCP-spezifischen Sicherheitsrichtlinien befolgen.
2. Datenfreigabe und Datenschutz
- Datenfluss: Beachten Sie, dass Daten aus der Unterhaltung, einschließlich möglicher Nutzereingaben, an den externen Server gesendet werden, wenn Ihr Agent einen integrierten MCP-Server verwendet.
- Sensible Informationen: Gehen Sie vorsichtig vor, wenn Agenten personenbezogene Daten (PII) oder andere sensible Daten an einen MCP-Server senden dürfen. Stellen Sie sicher, dass der Server solche Daten sicher und gemäß den geltenden Datenschutzbestimmungen verarbeitet.
- Zweckbindung: Konfigurieren Sie Ihre Agenten und Prompts so, dass sie MCP-Server-Tools nur die Informationen bereitstellen, die zur Erfüllung ihrer Aufgaben erforderlich sind.
3. Sicherheit von Anmeldedaten und Verbindungen
- Sichere Speicherung: Wenn ein MCP-Server API-Schlüssel oder andere Geheimnisse zur Authentifizierung benötigt, verwenden Sie verfügbare Funktionen zur Verwaltung von Geheimnissen in der ElevenLabs-Plattform, um diese Anmeldedaten sicher zu speichern. Vermeiden Sie fest codierte Geheimnisse.
- HTTPS: Stellen Sie sicher, dass Verbindungen zu MCP-Servern über HTTPS hergestellt werden, damit Daten bei der Übertragung verschlüsselt sind.
- Netzwerkzugriff: Befindet sich der MCP-Server in einem privaten Netzwerk, stellen Sie sicher, dass geeignete Firewall-Regeln und Netzwerk-ACLs eingerichtet sind.
IP-Allowlisting
Für zusätzliche Sicherheit können Sie die statischen ausgehenden IP-Adressen von ElevenLabs zu Ihrer Allowlist hinzufügen. Die vollständige Liste der IP-Adressen finden Sie unter IP-Allowlisting.
4. Risiken der Codeausführung verstehen
- Remote-Ausführung: Tools, die von einem MCP-Server bereitgestellt werden, führen Code auf diesem Server aus. Dies ist zwar die Grundlage ihrer Funktionalität, aber auch ein wichtiger Sicherheitsaspekt. Bösartige oder schlecht abgesicherte Tools können ein Risiko darstellen.
- Eingabevalidierung: Obwohl der MCP-Server für die Validierung der Eingaben seiner Tools verantwortlich ist, sollten Sie die Daten beachten, die Ihr Agent möglicherweise sendet. Das LLM sollte angeleitet werden, Tools wie vorgesehen zu verwenden.
5. Schutzmaßnahmen hinzufügen
- Prompt-Injections: Die Verbindung mit nicht vertrauenswürdigen externen MCP-Servern birgt das Risiko von Prompt-Injection-Angriffen. Ergänzen Sie Ihren System-Prompt um umfassende Schutzmaßnahmen, um das Risiko einer Gefährdung durch einen bösartigen Angriff zu reduzieren.
- Konfiguration der Tool-Freigabe: Verwenden Sie den passenden Freigabemodus für Ihre Sicherheitsanforderungen. Beginnen Sie bei neuen Integrationen mit „Immer fragen“ und wechseln Sie erst nach gründlichen Tests und dem Aufbau von Vertrauen zu weniger restriktiven Modi.
6. Überwachen und prüfen
- Protokollierung (serverseitig): Wenn Sie den MCP-Server kontrollieren, implementieren Sie eine umfassende Protokollierung von Tool-Aufrufen und Datenzugriffen.
- Regelmäßige Prüfung: Prüfen Sie Ihre integrierten MCP-Server regelmäßig. Kontrollieren Sie, ob sich ihre Sicherheitslage geändert hat oder neue Tools hinzugefügt wurden, die erneut bewertet werden müssen.
- Freigabemuster: Überwachen Sie Tool-Freigabeanfragen, um ungewöhnliche Muster zu erkennen, die auf Sicherheitsprobleme oder Missbrauch hinweisen könnten.
Haftungsausschluss
Durch die Aktivierung von MCP-Server-Integrationen erkennen Sie an, dass dies die Weitergabe von Daten an Drittanbieterdienste außerhalb der Kontrolle von ElevenLabs umfassen kann. Dadurch können zusätzliche Sicherheitsrisiken entstehen. Stellen Sie sicher, dass Sie die Auswirkungen vollständig verstehen, die Sicherheit jedes MCP-Servers prüfen, den Sie integrieren, und diese Sicherheitsrichtlinien befolgen, bevor Sie fortfahren.
Allgemeine Informationen zum Model Context Protocol finden Sie in der offiziellen MCP-Dokumentation und in Community-Ressourcen.