

SMS OTP-verifiering
Skicka och verifiera engångskoder via SMS under en agentkonversation med Twilio Verify.
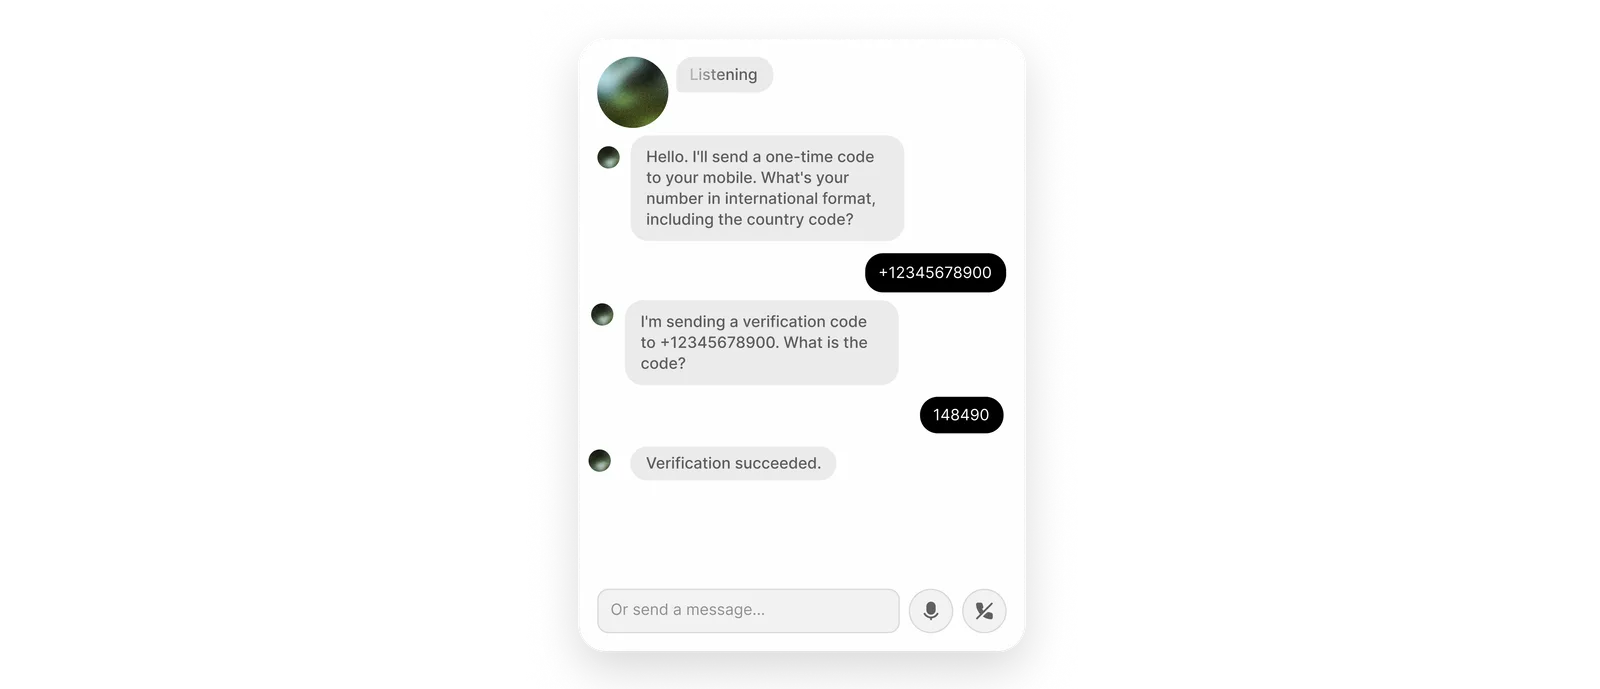
Översikt
Den här guiden visar hur du integrerar Twilio Verify med din ElevenLabs-agent så att du kan skicka en OTP till en uppringares telefonnummer och verifiera koden som personen läser upp under ett pågående röstsamtal.
Du får lära dig hur du:
- Skapar en Twilio Verify-tjänst och Base64-kodar dina uppgifter för autentisering.
- Konfigurerar två webhook-verktyg (
send_SMS_verificationochcheck_SMS_verification) i dashboarden, med Agents CLI eller med ElevenLabs API. - Autentiserar båda webhook-anropen med en
Authorization-header med ett hemligt värde. - Aktiverar systemverktyget
skip_turnså att agenten väntar när uppringaren ännu inte har fått koden.
Förutsättningar
- Ett Twilio-konto med Twilio Verify aktiverat. Om Verify inte är tillgängligt i din Twilio Console kan du begära åtkomst via Twilio support eller ditt Twilio-kontoteam.
- Om ditt Twilio-konto är i testläge måste mottagarens telefonnummer vara ett verifierat nummerpresentations-ID i Twilio.
Skapa en Authenticate-tjänst (Verify)
Välj Add + i vänstersidofältet och skapa en Authenticate-tjänst (Verify).
Kopiera Verify Service SID
Öppna tjänstens sida Settings och kopiera Verify Service SID. Den börjar med VA och skiljer sig från ditt Account SID.
Vanligt misstag: Använd ditt Verify Service SID (VA...) från Authenticate-tjänsten (Verify) i verktygs-URL:erna nedan. Lägg inte ditt Account SID (AC...) i sökvägen. Verify API förväntar sig tjänstens SID i URL:en; om du använder Account SID uppstår 4xx-fel för ogiltiga parametrar.
Du kan använda Twilio API Explorer i konsolen för att testa förfrågningar innan du kopplar dem till din agent.
Koda in autentiseringsuppgifter och konfigurera webhook-verktyg
Koda Twilio-autentiseringsuppgifter för Basic-autentisering
Twilio Verify använder HTTP Basic-autentisering med ditt Account SID som användarnamn och Auth Token som lösenord. Du hittar båda under Account Info på startsidan i Twilio Console.
Base64-koda ACCOUNT_SID:AUTH_TOKEN i ditt skal (separerade med kolon, utan mellanslag):
Kopiera utdata. Det fullständiga värdet för rubriken Authorization består av ordet Basic, ett enkelt mellanslag och Base64-strängen. Spara det som en verktygshemlighet i nästa steg.
Konfigurera verktygen send_SMS_verification och check_SMS_verification
send_SMS_verification anropar Twilio Verify för att skicka en SMS-OTP. check_SMS_verification skickar in siffrorna som uppringaren säger. Båda kräver samma Verify Service SID och samma Authorization-hemlighet.
Lägg till via kontrollpanelen
Lägg till via CLI
Lägg till via API
send_SMS_verification
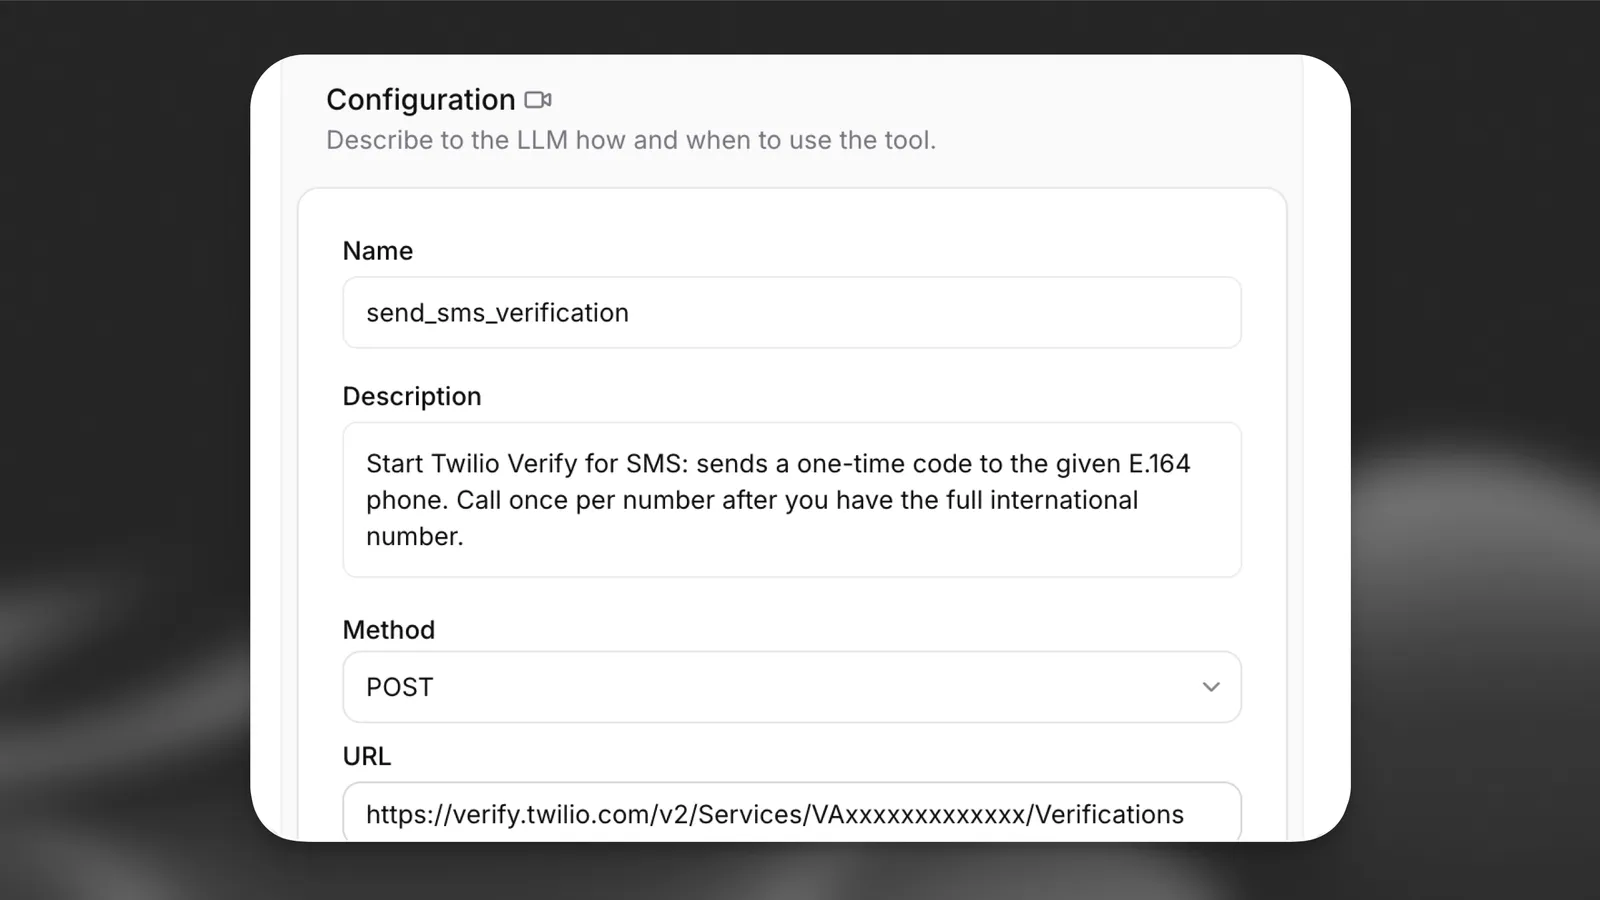
Välj Add Tool i avsnittet Agent i agentinställningarna och välj Webhook.
Ersätt YOUR_VERIFY_SERVICE_SID med VA...-SID:t från det första steget.
Autentiseringsrubrik: Lägg till Authorization som typen Secret under Headers och klistra in det fullständiga värdet (Basic plus Base64). Se Webhook-verktyg.
Brödtextparametrar: Ange Content type till URL-encoded (application/x-www-form-urlencoded). Lägg till parametrar med LLM Prompt som värdetyp:
check_SMS_verification
Lägg till ett andra webhook-verktyg:
Använd samma Verify Service SID och samma Authorization-hemlighet som för send_SMS_verification.
Brödtextparametrar: URL-encoded. Lägg till To (E.164) och Code (OTP-siffror) med LLM Prompt.
Om du konfigurerar Channel som ett LLM-fyllt fält i kontrollpanelen, lägg till instruktioner i systemprompten så att modellen alltid skickar sms. CLI- och API-exemplen ovan låser sms med constant_value / constantValue, så modellen väljer inte kanal.
Aktivera systemverktyget skip_turn
Uppringare behöver ofta en stund för att ta emot SMS:et innan de kan läsa upp koden. Utan skip_turn kan agenten prata över pausen eller upprepa uppmaningar.
Lägg till via kontrollpanelen
Lägg till via CLI
Lägg till via API
Välj Add Tool i Tools, välj System tool och aktivera Skip turn. Ingen ytterligare konfiguration krävs.
Lägg till vägledning i systemprompten så att modellen vet när den ska anropa verktyget, till exempel:
Mer information finns i Skip turn.
Felsökning
Twilio 60200 — Ogiltig parameter (HTTP 400)
Twilio kan returnera en brödtext som denna när förfrågnings-URL:en eller brödtexten inte stämmer överens med vad Verify API förväntar sig:
Detta ska du kontrollera: Sökvägen måste använda ditt Verify Service SID (VA...) från inställningarna för Authenticate-tjänsten (Verify). Att ange ditt Account SID (AC...) i .../Services/{Sid}/... är en vanlig orsak till 60200. Se Twilios dokumentation om 60200 för andra fall med ogiltiga parametrar.
Twilio 20003 — Autentiseringsfel — Inga autentiseringsuppgifter angavs (HTTP 401)
När rubriken Authorization saknas, är felaktigt formaterad eller inte skickas kan Twilio svara med:
Detta ska du kontrollera: Verktyget måste skicka en Authorization-rubrik vars värde är hela Basic <base64>-strängen (inklusive ordet Basic och ett enkelt mellanslag före Base64-utdata). Base64-indata måste vara exakt ACCOUNT_SID:AUTH_TOKEN utan extra mellanslag eller radbrytningar. Kontrollera att hemligheten är kopplad till den här rubriken i båda webhook-verktygen. Se 20003.
Andra problem
- Nummer nekas i testläge: Öppna Verified phone numbers i Twilio Console och kontrollera att mottagarens nummer finns med innan du testar.
- Agenten pratar över uppringaren: Kontrollera att Skip turn är aktiverat och att systemprompten instruerar modellen att använda
skip_turnnär uppringaren behöver tid.