

Säkerhet för MCP-integrering
Tips för att integrera Model Context Protocol-servrar från tredje part på ett säkert sätt med dina konversationsagenter från ElevenLabs.
Du ansvarar för säkerheten, efterlevnaden och beteendet hos alla MCP-servrar från tredje part som du integrerar med dina ElevenLabs-konversationsagenter. ElevenLabs tillhandahåller plattformen för integration men hanterar, godkänner eller säkrar inte externa MCP-servrar.
Översikt
Att integrera externa servrar via Model Context Protocol (MCP) kan förbättra dina ElevenLabs-konversationsagenter avsevärt. Det innebär dock också att du ansluter till system utanför ElevenLabs direkta kontroll, vilket medför viktiga säkerhetsaspekter. Som användare ansvarar du för säkerheten och tillförlitligheten hos alla MCP-servrar från tredje part som du väljer att integrera.
Den här guiden beskriver viktiga säkerhetsrutiner att tänka på när du använder MCP-serverintegrationer i ElevenLabs.
Kontroller för verktygsgodkännande
ElevenLabs erbjuder inbyggda säkerhetskontroller genom lägen för verktygsgodkännande som hjälper dig att hantera säkerhetsriskerna med användning av MCP-verktyg. Med dessa kontroller kan du balansera funktionalitet och säkerhet utifrån dina specifika behov.
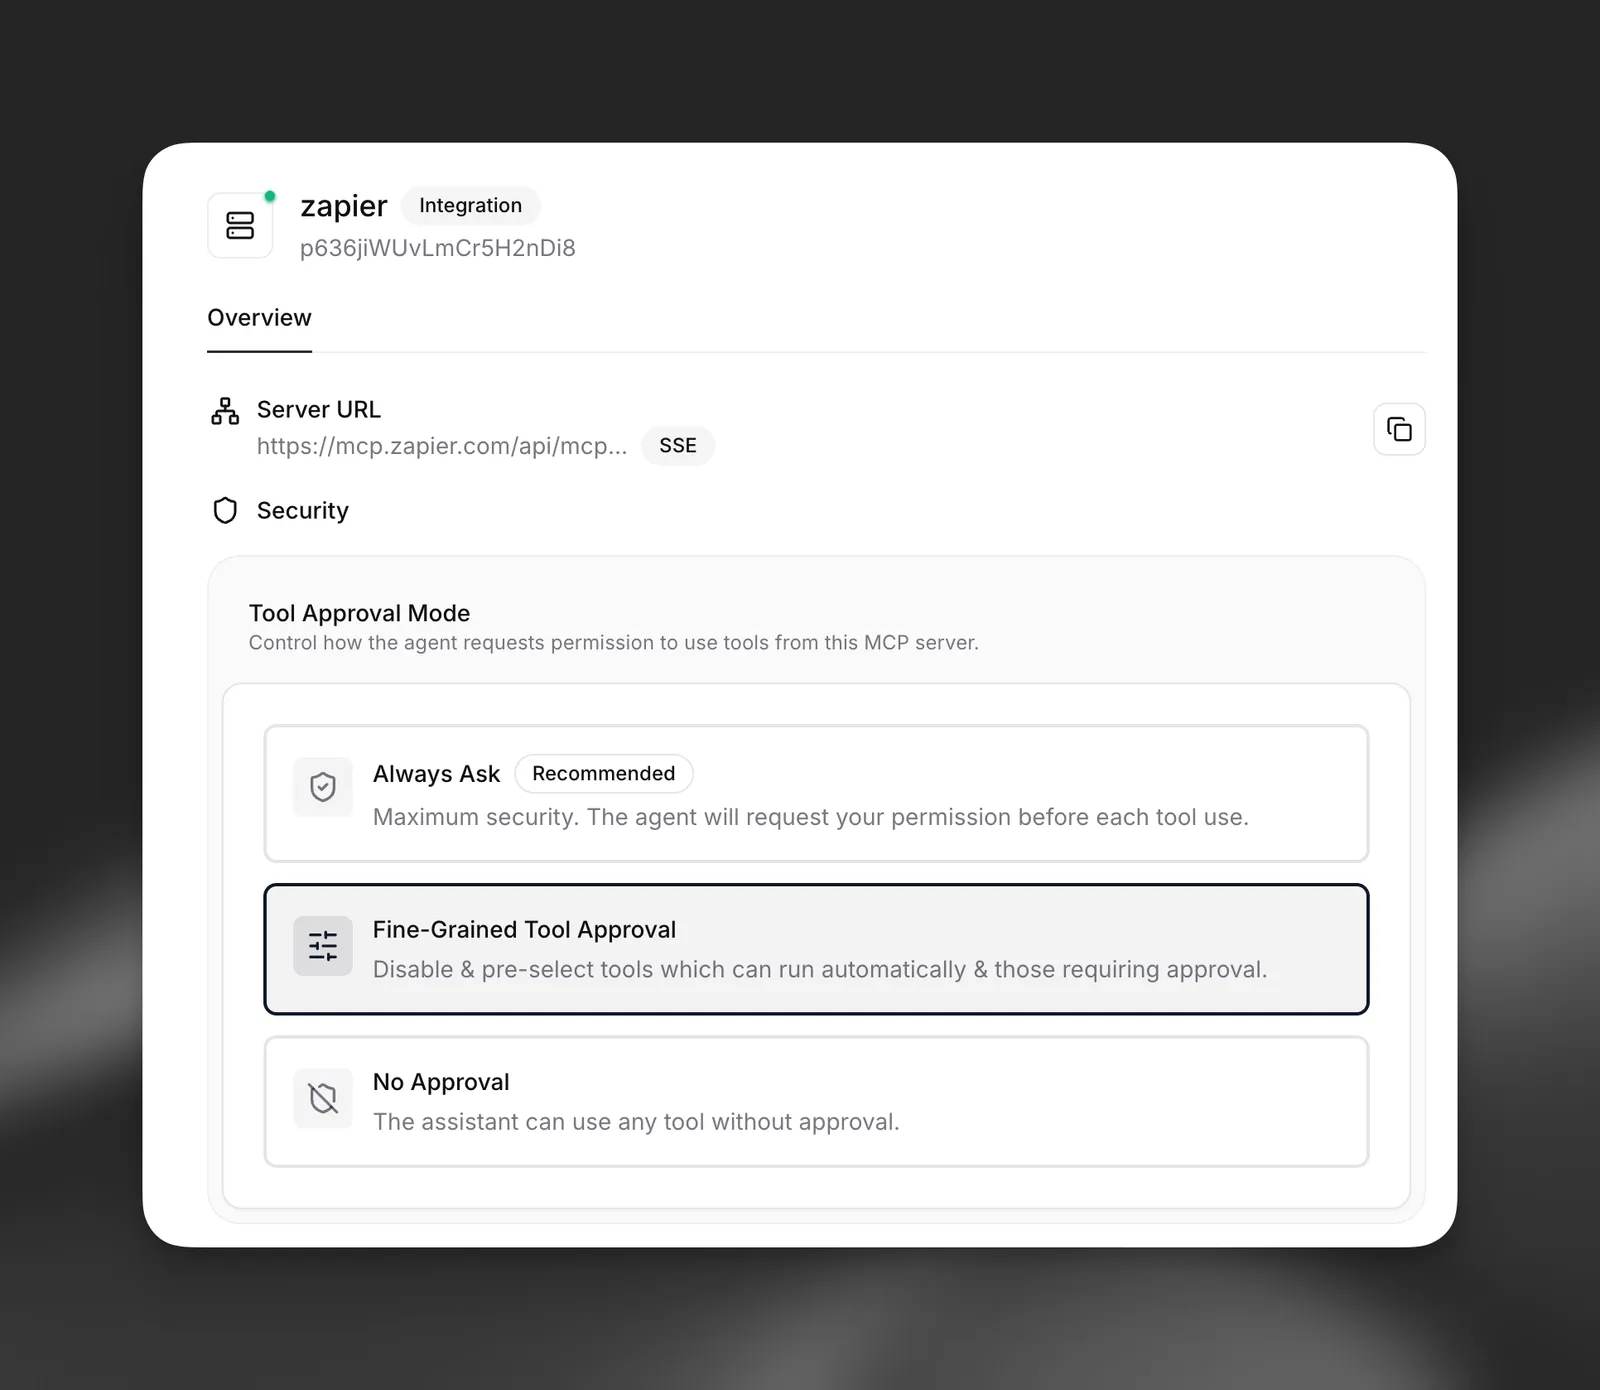
Alternativ för godkännandeläge
- Fråga alltid (rekommenderas): Ger högsta möjliga säkerhet genom att kräva uttryckligt godkännande för varje verktygskörning. Det här läget säkerställer att du behåller full kontroll över all användning av MCP-verktyg.
- Detaljerat verktygsgodkännande: Låter dig konfigurera godkännandekrav per verktyg, så att betrodda verktyg kan köras automatiskt medan godkännande krävs för känsliga åtgärder.
- Inget godkännande: Tillåter obegränsad verktygsanvändning utan uppmaningar om godkännande. Använd endast detta läge med noggrant granskade och mycket betrodda MCP-servrar.
Detaljerade säkerhetskontroller
Läget Detaljerat verktygsgodkännande ger den mest flexibla säkerhetskonfigurationen och låter dig klassificera varje verktyg utifrån dess riskprofil:
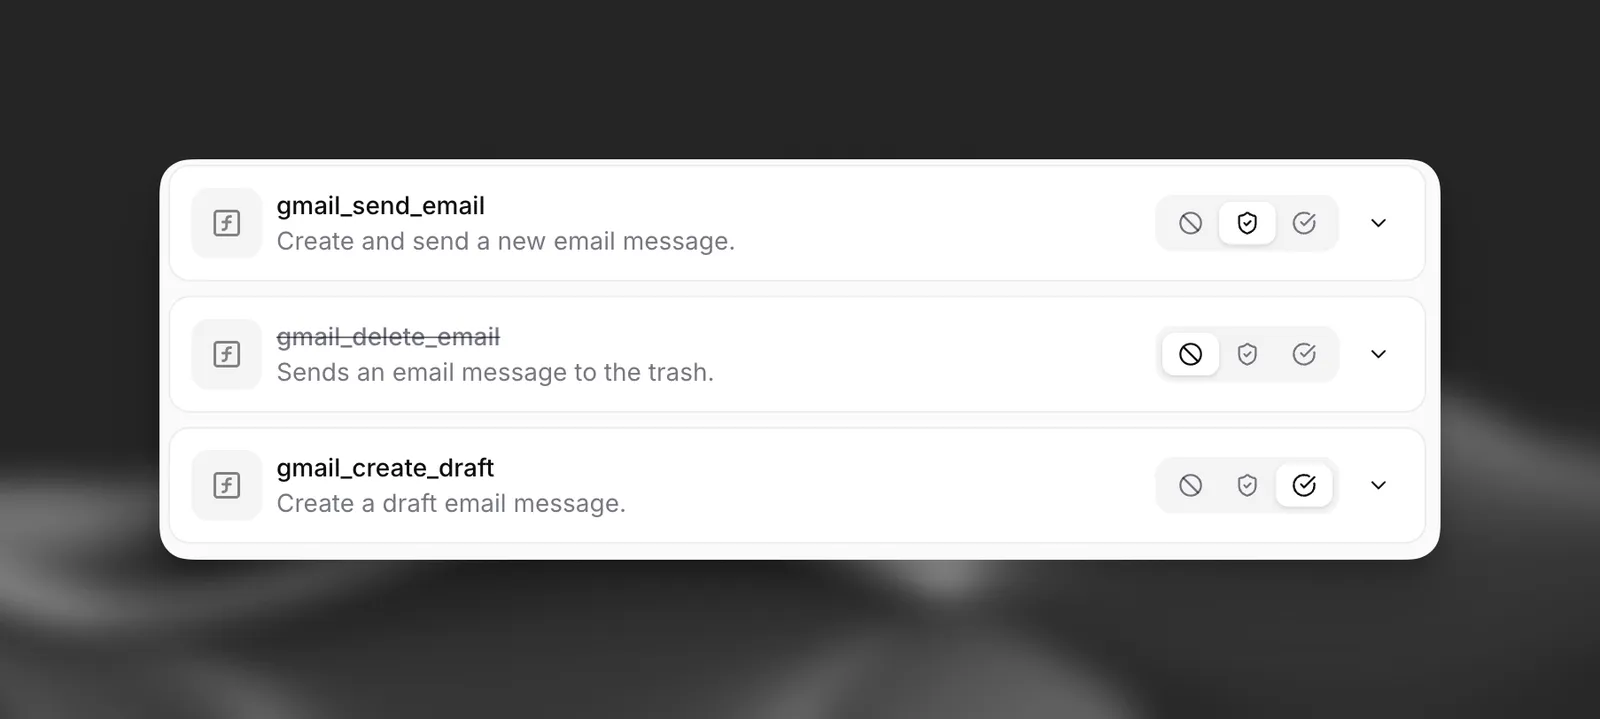
- Automatiskt godkända verktyg: Lämpliga för lågriskåtgärder med skrivskydd eller verktyg som du litar helt på
- Verktyg som kräver godkännande: För verktyg som ändrar data, får åtkomst till känslig information eller utför potentiellt riskfyllda åtgärder
- Inaktiverade verktyg: Blockerar helt verktyg som är onödiga eller medför säkerhetsrisker
Även med godkännandekontroller på plats bör du noga utvärdera MCP-servrars tillförlitlighet och förstå vad varje verktyg kan komma åt eller ändra innan integrering.
Säkerhetstips
1. Granska dina MCP-servrar
- Betrodda källor: Integrera endast MCP-servrar från källor du litar på och har verifierat. Ta reda på vem som driver servern och deras säkerhetsnivå.
- Förstå funktionerna: Innan du integrerar bör du noga granska de verktyg och dataresurser som MCP-servern exponerar. Var medveten om vilka åtgärder verktygen kan utföra (t.ex. komma åt filer, anropa externa API:er eller ändra data). MCP-annoteringarna
destructiveHintochreadOnlyHintkan ge ledtrådar, men bör inte vara det enda underlaget för säkerhetsbeslut. - Granska serversäkerheten: Om möjligt bör du granska MCP-serverleverantörens säkerhetsrutiner. För MCP-servrar som du utvecklar ska du se till att följa allmänna bästa praxis för serversäkerhet och MCP-specifika säkerhetsriktlinjer.
2. Datadelning och integritet
- Dataflöde: Tänk på att när din agent använder en integrerad MCP-server skickas data från konversationen (som kan innehålla användarinmatning) till den externa servern.
- Känslig information: Var försiktig när du låter agenter skicka personligt identifierbar information (PII) eller andra känsliga data till en MCP-server. Säkerställ att servern hanterar sådana data säkert och i enlighet med relevanta integritetsregler.
- Ändamålsbegränsning: Konfigurera dina agenter och uppmaningar så att de endast delar den information som MCP-serververktygen behöver för att utföra sina uppgifter.
3. Säkerhet för autentiseringsuppgifter och anslutningar
- Säker lagring: Om en MCP-server kräver API-nycklar eller andra hemligheter för autentisering ska du använda tillgängliga funktioner för hantering av hemligheter på ElevenLabs-plattformen för att lagra dessa autentiseringsuppgifter säkert. Undvik att hårdkoda hemligheter.
- HTTPS: Se till att anslutningar till MCP-servrar görs via HTTPS för att kryptera data under överföring.
- Nätverksåtkomst: Om MCP-servern finns i ett privat nätverk ska du se till att lämpliga brandväggsregler och nätverks-ACL:er finns på plats.
IP-tillåtelselista
För extra säkerhet kan du lägga till ElevenLabs statiska utgående IP-adresser i din tillåtelselista. Se IP-tillåtelselista för en fullständig lista över IP-adresser.
4. Förstå riskerna med kodkörning
- Fjärrkörning: Verktyg som exponeras av en MCP-server kör kod på den servern. Det är grunden för deras funktionalitet, men också en viktig säkerhetsaspekt. Skadliga eller dåligt säkrade verktyg kan utgöra en risk.
- Indatavalidering: Även om MCP-servern ansvarar för att validera indata till sina verktyg bör du vara uppmärksam på de data som din agent kan skicka. LLM:en bör vägledas att använda verktyg på avsett sätt.
5. Lägg till skyddsräcken
- Promptinjektioner: Anslutning till opålitliga externa MCP-servrar medför risk för promptinjektionsattacker. Lägg till ordentliga skyddsräcken i din systemprompt för att minska risken för exponering för en skadlig attack.
- Konfiguration av verktygsgodkännande: Använd lämpligt godkännandeläge för dina säkerhetskrav. Börja med “Fråga alltid” för nya integrationer och gå endast över till mindre restriktiva lägen efter grundliga tester och när förtroende har etablerats.
6. Övervaka och granska
- Loggning (på serversidan): Om du styr MCP-servern bör du implementera omfattande loggning av verktygsanrop och dataåtkomst.
- Regelbunden granskning: Granska regelbundet dina integrerade MCP-servrar. Kontrollera om deras säkerhetsnivå har ändrats eller om nya verktyg har lagts till som kräver en ny bedömning.
- Godkännandemönster: Övervaka förfrågningar om verktygsgodkännande för att identifiera ovanliga mönster som kan tyda på säkerhetsproblem eller missbruk.
Ansvarsfriskrivning
Genom att aktivera MCP-serverintegrationer bekräftar du att detta kan innebära datadelning med tredjepartstjänster som inte styrs av ElevenLabs. Detta kan medföra ytterligare säkerhetsrisker. Se till att du helt förstår konsekvenserna, granskar säkerheten för alla MCP-servrar som du integrerar och följer dessa säkerhetsriktlinjer innan du fortsätter.
För allmän information om Model Context Protocol, se den officiella MCP-dokumentationen och communityresurser.